防火墻技術全解析 從軟硬件原理到部署管理實踐
防火墻作為網(wǎng)絡安全的核心防線,其技術原理、部署策略與管理實踐是每一位網(wǎng)絡工程師和安全從業(yè)者必須掌握的關鍵知識。本文旨在系統(tǒng)性地介紹防火墻的軟硬件技術原理、主流部署方案及高效管理文檔資源,并為您推薦優(yōu)質的學習與下載渠道。
一、 防火墻軟硬件技術原理
防火墻本質上是一個位于可信網(wǎng)絡(如內(nèi)部網(wǎng)絡)與不可信網(wǎng)絡(如互聯(lián)網(wǎng))之間的安全屏障,它依據(jù)預先設定的安全策略,對流經(jīng)的網(wǎng)絡數(shù)據(jù)包進行檢測、過濾和控制。
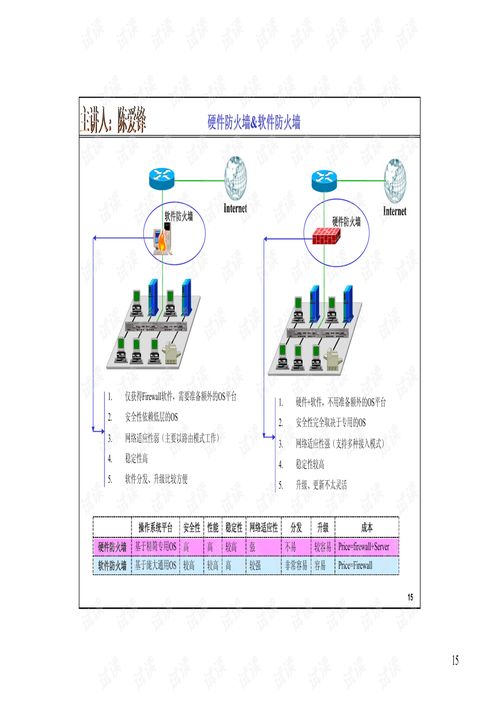
1. 硬件防火墻:
- 專用設備: 采用專為網(wǎng)絡流量處理優(yōu)化的硬件架構(如ASIC芯片、網(wǎng)絡處理器NP),性能高、穩(wěn)定性強,通常以物理設備形態(tài)存在。
- 工作模式: 主要工作在網(wǎng)絡的第二層(橋接模式)或第三層(路由模式),支持高吞吐量和低延遲。
- 技術核心: 基于狀態(tài)檢測(Stateful Inspection)。它不僅檢查數(shù)據(jù)包的包頭信息(如源/目的IP、端口),更關鍵的是維護并檢查TCP/UDP會話的狀態(tài),從而做出更智能的放行或拒絕決策。
2. 軟件防火墻:
- 運行載體: 以軟件程序形式安裝在通用服務器操作系統(tǒng)(如Windows、Linux)或虛擬化平臺上。
- 靈活性與成本: 部署靈活,成本相對較低,易于在云環(huán)境或特定主機上快速部署。
- 功能側重: 除了基礎的包過濾和狀態(tài)檢測,通常更側重于應用層防護,如深度包檢測(DPI)、入侵防御(IPS)和與主機安全軟件的聯(lián)動。
現(xiàn)代防火墻,無論是硬件還是軟件形態(tài),都已發(fā)展為下一代防火墻(NGFW),集成了應用識別與控制、用戶身份綁定、威脅情報集成、沙箱等高級安全功能。
二、 防火墻部署方案
正確的部署是防火墻發(fā)揮效用的前提。常見的部署模式包括:
- 路由模式(網(wǎng)關模式): 防火墻充當網(wǎng)絡間的路由器,是部署最廣泛的模式。所有跨網(wǎng)段流量都必須經(jīng)過防火墻的策略檢查。適用于隔離內(nèi)外網(wǎng)或不同安全級別的內(nèi)網(wǎng)區(qū)域。
- 透明模式(橋接模式): 防火墻以二層橋接的方式接入網(wǎng)絡,無需改變現(xiàn)有網(wǎng)絡拓撲和IP規(guī)劃。對用戶完全透明,適用于需要快速插入安全防護而不想改動路由的場景。
- 混合模式: 同時支持路由和透明模式,適應復雜的網(wǎng)絡環(huán)境。
- 高可用性部署: 通過主備(Active-Standby) 或雙主(Active-Active) 集群方式,避免單點故障,保障業(yè)務連續(xù)性。部署時需注意心跳線、狀態(tài)同步等關鍵配置。
三、 防火墻管理及文檔資源
有效的管理依賴于規(guī)范的流程和詳實的文檔。一份完整的防火墻管理周期應包括:
- 策略制定: 遵循最小權限原則,明確業(yè)務需求。
- 策略配置與變更: 標準化變更流程,所有修改必須有記錄、有審批。
- 日志審計與監(jiān)控: 定期分析防火墻日志,監(jiān)控會話狀態(tài)、帶寬利用率及安全事件告警。
- 定期優(yōu)化與復核: 清理過期、冗余策略,評估策略有效性,調(diào)整性能參數(shù)。
文檔類資源的價值: 完善的文檔是管理工作的基石,通常包括:
- 網(wǎng)絡拓撲圖: 清晰標明防火墻位置、接口及連接關系。
- 安全策略矩陣: 詳細記錄每條策略的源、目的、服務、動作及創(chuàng)建原因。
- 配置備份文檔: 定期備份的配置文件及版本說明。
- 操作與維護手冊: 日常巡檢步驟、故障排查流程圖、應急預案。
四、 優(yōu)質資源獲取與學習建議
對于希望深入學習和獲取現(xiàn)成文檔模板的網(wǎng)絡從業(yè)者,專業(yè)的技術社區(qū)是寶貴資源庫。例如,在CSDN(中國專業(yè)IT技術社區(qū)) 等平臺,您可以:
- 搜索并下載實用文檔: 使用關鍵詞如“防火墻部署方案模板”、“NGFW配置指南”、“網(wǎng)絡安全策略管理制度”等,可以找到大量由一線工程師分享的實戰(zhàn)文檔、配置腳本和拓撲案例。
- 系統(tǒng)學習課程與博文: 關注網(wǎng)絡安全領域專家,系統(tǒng)學習從基礎到進階的系列文章或視頻課程,理解技術演變和最佳實踐。
- 參與社區(qū)互動: 在相關板塊提問或討論,解決實際工作中遇到的疑難雜癥。
溫馨提示: 在下載和使用社區(qū)資源時,請務必注意甄別信息的時效性與準確性,并結合自身網(wǎng)絡環(huán)境進行測試和調(diào)整。理論結合實踐,通過搭建實驗環(huán)境(如使用GNS3、EVE-NG模擬器或云服務器)進行反復操練,是掌握防火墻技術的必經(jīng)之路。
掌握防火墻的原理、部署與管理,不僅能構建穩(wěn)固的網(wǎng)絡邊界,更是構建縱深防御體系的重要一步。持續(xù)學習,勤于實踐,善用優(yōu)質資源,將使您在網(wǎng)絡安全的道路上更加從容。
如若轉載,請注明出處:http://m.wwvf.cn/product/44.html
更新時間:2026-09-11 07:30:57